


Eine aktuell bekannt gewordene Sicherheitslücke in PHP sorgt für erhebliche Aufmerksamkeit. Betroffen ist damit nicht irgendein einzelnes WordPress-Plugin oder ein bestimmtes Content-Management-System, sondern eine technische Grundlage, auf der weltweit sehr viele Websites und Webanwendungen betrieben werden.
Das PHP-Sicherheitsteam stuft zwei entdeckte Schwachstellen als kritisch ein. Unter bestimmten Voraussetzungen könnten Angreifer darüber Schadcode auf einem Server ausführen, ohne sich vorher anmelden zu müssen. Für Website-Betreiber ist deshalb vor allem eines wichtig: Nicht in Panik geraten, aber schnell und gezielt reagieren.
Was ist passiert?
PHP ist eine serverseitige Programmiersprache und bildet bei vielen Websites die technische Basis im Hintergrund. Auch zahlreiche Installationen von WordPress und anderen Content-Management-Systemen greifen darauf zurück. Eine Sicherheitslücke in PHP kann deshalb wesentlich mehr Systeme betreffen als beispielsweise eine Schwachstelle in einem einzelnen Plugin.
Am 21. Oktober 2026 wurden Sicherheitsupdates für zwei als kritisch eingestufte Schwachstellen veröffentlicht. Sie werden unter den Bezeichnungen CVE-2026-109618 und CVE-2026-109619 geführt und jeweils mit einem CVSS-Wert von 9,2 bewertet.
Vereinfacht gesagt können die Fehler unter bestimmten Bedingungen dazu führen, dass ein Angreifer eigenen Programmcode auf einem Server ausführt. Wie gut sich eine konkrete Website angreifen lässt, hängt allerdings von der eingesetzten PHP-Version, der Serverkonfiguration und weiteren technischen Rahmenbedingungen ab. Es wäre deshalb ebenso falsch zu behaupten, jede PHP-Website sei automatisch kompromittiert, wie die Warnungen zu ignorieren.
Warum schnelles Handeln jetzt entscheidend ist
Bei kritischen Sicherheitslücken beginnt für Administratoren häufig ein Wettlauf gegen die Zeit. Sobald technische Details einer Schwachstelle bekannt sind, können Sicherheitsforscher sie untersuchen – Angreifer allerdings ebenfalls.
Das PHP-Projekt selbst macht die Dringlichkeit deutlich: Für die betroffenen Versionszweige wurden Sicherheitsupdates bereitgestellt, und ein Update wird als notwendige Maßnahme empfohlen. Ein vorgeschalteter Schutz oder einzelne Änderungen an der Konfiguration können Risiken reduzieren, ersetzen den eigentlichen Patch aber nicht.
Für Unternehmen bedeutet das vor allem, dass die technische Betreuung einer Website nicht mit ihrer Veröffentlichung endet. Sicherheitsmeldungen müssen beobachtet, Auswirkungen auf die eigene Infrastruktur bewertet und erforderliche Änderungen möglichst kurzfristig umgesetzt werden.
Drei Schritte, mit denen wir reagiert haben
Bei Webweisend haben wir für Websites, die auf der von uns betreuten Serverinfrastruktur liegen, nach Bekanntwerden der Sicherheitsproblematik unmittelbar reagiert. Dabei ging es zunächst darum, das Risiko kurzfristig zu begrenzen und anschließend die bereitgestellten Sicherheitsupdates einzuspielen.
| Maßnahme | Was wurde gemacht? | Ziel |
| Zusätzliche Absicherung | Die Serverkonfiguration wurde angepasst, um insbesondere die Formulare der von uns betreuten Websites zusätzlich zu schützen. | Mögliche Angriffswege bereits vor dem vollständigen Update begrenzen |
| PHP-Sicherheitspatches | Die veröffentlichten PHP-Patches wurden auf dem Server eingespielt. | Die bekannten Schwachstellen auf PHP-Ebene schließen |
| Server-Update | Der Server wurde auf den neuesten verfügbaren Softwarestand aktualisiert. | Neben den konkreten PHP-Patches auch die zugrunde liegende Umgebung aktuell halten |
Die Reihenfolge ist dabei nicht zufällig. Bei einer neu bekannt gewordenen Schwachstelle zählt zunächst die Geschwindigkeit, mit der sich ein mögliches Risiko reduzieren lässt. Sobald die offiziellen Sicherheitsupdates zur Verfügung stehen, müssen anschließend die Ursachen selbst beseitigt werden.
Reicht es, WordPress zu aktualisieren?
Nein. Genau das ist bei der aktuellen Meldung ein wichtiger Unterschied zu vielen Sicherheitswarnungen, die Website-Betreiber aus dem Alltag kennen.
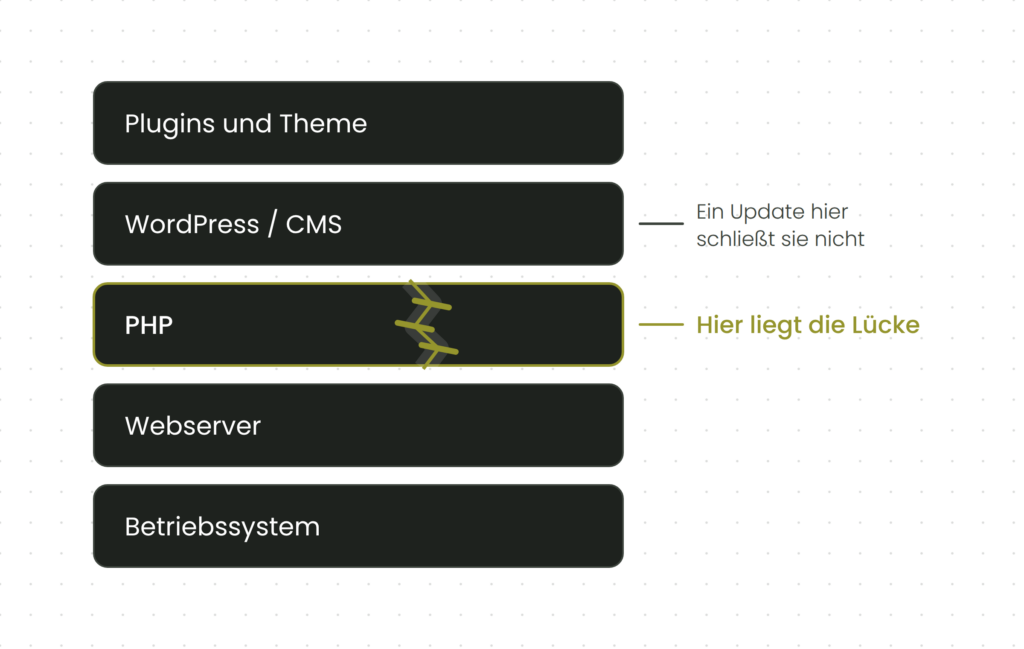
Die Schwachstellen befinden sich nicht in WordPress selbst, sondern in PHP. Ein vollständig aktualisiertes WordPress kann deshalb trotzdem auf einer verwundbaren PHP-Umgebung betrieben werden. Umgekehrt bedeutet die Meldung auch nicht, dass WordPress grundsätzlich unsicher wäre.
Entscheidend ist der gesamte technische Unterbau einer Website: Betriebssystem, Webserver, PHP-Version, Content-Management-System sowie Erweiterungen müssen zusammenspielen und regelmäßig gepflegt werden. Sicherheitsmanagement endet deshalb nicht beim Klick auf den Update-Button im WordPress-Backend.

Was Website-Betreiber jetzt prüfen sollten
Wer seine Website oder seinen Server selbst betreut, sollte kurzfristig kontrollieren, welche PHP-Version tatsächlich eingesetzt wird und ob die aktuellen Sicherheitskorrekturen bereits enthalten sind. Für die derzeit unterstützten PHP-Versionszweige wurden entsprechende Security-Releases veröffentlicht.
Darüber hinaus lohnt sich ein Blick auf die gesamte Umgebung:
- Ist das eingesetzte PHP-Paket auf dem aktuellen Sicherheitsstand?
- Werden noch ältere PHP-Versionen eingesetzt, die keine regulären Sicherheitsupdates mehr erhalten?
- Ist auch das Serverbetriebssystem vollständig aktualisiert?
- Gibt es öffentlich erreichbare Systeme, die nicht mehr benötigt werden?
- Werden Sicherheitsmeldungen für die eingesetzten Systeme kontinuierlich überwacht?
- Existiert ein Prozess, mit dem kritische Updates kurzfristig geprüft und eingespielt werden können?
Gerade der letzte Punkt wird häufig unterschätzt. Ein guter Wartungsprozess besteht nicht nur darin, regelmäßig Updates durchzuführen, sondern auch darin, bei außergewöhnlichen Sicherheitsmeldungen außerhalb des normalen Update-Zyklus reagieren zu können.
Technische Betreuung gehört zur Sicherheit einer Website
Websites werden häufig vor allem über ihre sichtbaren Bestandteile wahrgenommen: Design, Inhalte, Funktionen und Rankings. Ein erheblicher Teil ihrer Qualität liegt jedoch im Hintergrund. Dazu gehören Updates, Serverkonfiguration, Monitoring und die Reaktion auf neue Sicherheitsrisiken.
Genau bei Ereignissen wie der aktuellen PHP-Sicherheitslücke zeigt sich der Unterschied zwischen einer Website, die lediglich irgendwo betrieben wird, und einer dauerhaft technisch betreuten Umgebung. Kritische Sicherheitsmeldungen halten sich nicht an Wartungstermine. Deshalb muss im Ernstfall jemand bewerten können, ob Handlungsbedarf besteht, welche kurzfristigen Schutzmaßnahmen sinnvoll sind und wann ein Patch eingespielt werden muss.
Das ist kein außergewöhnlicher Zusatzservice, sondern aus unserer Sicht ein selbstverständlicher Bestandteil professioneller Website-Betreuung.
Fazit: Die Sicherheitslücke ist ernst – bei Webweisend ist sie bereits adressiert
Die aktuellen PHP-Schwachstellen sollten Website-Betreiber ernst nehmen. Sie betreffen eine zentrale technische Komponente vieler Websites und wurden vom PHP-Projekt selbst als kritisch eingestuft. Wer für seine PHP-Umgebung verantwortlich ist, sollte deshalb prüfen, ob die notwendigen Sicherheitsupdates bereits installiert wurden.
Für Kunden, deren Website auf der von Webweisend betreuten Serverinfrastruktur liegt, besteht an dieser Stelle kein zusätzlicher Handlungsbedarf: Wir haben unmittelbar nach Bekanntwerden der Situation reagiert, zunächst zusätzliche Schutzmaßnahmen über die Serverkonfiguration umgesetzt, anschließend die PHP-Sicherheitspatches eingespielt und die Serverumgebung auf den neuesten Stand gebracht.
Damit haben wir die konkrete Situation für die von uns gehosteten Websites bereits im Griff. Für Kunden mit externem Hosting lässt sich diese Aussage dagegen nicht pauschal treffen, da wir dort nicht unmittelbar auf die Serverkonfiguration zugreifen können. In diesen Fällen sollte geprüft werden, ob der jeweilige Hosting-Anbieter die notwendigen Sicherheitsmaßnahmen ebenfalls bereits umgesetzt hat.
Neue Schwachstellen wird es auch künftig geben. Entscheidend ist deshalb weniger, ob eine Software jemals eine Sicherheitslücke aufweist, sondern wie schnell neue Risiken erkannt, bewertet und geschlossen werden. Für die von uns betriebene Infrastruktur gehört genau das zur laufenden technischen Betreuung.
Kontakt aufnehmen